Threat Feed untuk Firewall: Dampak, Batasan, dan Perbandingan Penyedia
Security NetworkDaftar isi
Internet dipenuhi sistem yang terus memindai alamat publik: mencari port terbuka, halaman login, portal VPN, aplikasi web, dan layanan yang rentan. Sebagiannya milik peneliti keamanan dan mesin pencari infrastruktur; sebagian lain milik bot dan penyerang.
Jika Anda mempublikasikan layanan melalui WAF atau DNAT, atau menyediakan gateway email maupun login publik, layanan itu pada akhirnya akan ditemukan. IP publik saja bukan berarti sistem telah disusupi. Namun begitu layanan merespons, kebisingan pemindaian menjadi pekerjaan nyata bagi firewall, IPS, WAF, server, aplikasi, dan sistem pencatatan.
Sebagai security engineer, pola ini saya hadapi setiap hari. Biasanya bukan satu serangan besar, melainkan aliran terus-menerus dari pemindaian port, percobaan login, crawler, dan pemeriksaan eksploit. Belum lama ini saya ikut menganalisis kasus yang skalanya bahkan menarik bagi tim kami: sebuah firewall di pusat data dengan uplink 10 Gbit/s dan kapasitas yang semestinya memadai tampak mendekati batasnya. Pemakaian koneksi tinggi, antarmuka administrasi lambat, dan layanan publik terus menghasilkan peristiwa.
Kami memeriksa arah lalu lintas, tujuan, port, waktu, serta alamat sumber yang berulang. Banyak permintaan otomatis terus menyasar layanan web, email, dan login yang sama. Biaya pemrosesannya tidak hanya bergantung pada jumlah data: membuang paket, melakukan TLS handshake, dan melayani permintaan aplikasi yang mahal memakai sumber daya berbeda.
Kami menjelaskan temuan tersebut kepada pelanggan: sebagian besar aktivitas merupakan bot dan pemindaian berulang. Kami terangkan manfaat threat feed pada titik ini, batasannya, dan biaya lisensi yang sesuai, sekitar USD 350 per tahun. Setelah pelanggan menyetujui, kami memasang daftar tersebut langsung pada firewall dengan beberapa klik. Prosesnya hanya beberapa menit.
Setelah aktif, antarmuka pengelolaan firewall terasa jauh lebih responsif. Pelanggan juga mengatakan situs dan aplikasinya memuat jauh lebih cepat. Yang menarik bagi saya bukan karena threat feed merupakan teknologi baru, melainkan besarnya dampak operasional yang diamati dan betapa sering orang keliru memahami nilai maupun batasnya.
Manfaat terbesar threat feed yang baik bukan jumlah IP yang diblokir, melainkan pekerjaan yang tidak perlu lagi dilakukan sistem di belakangnya.
Hasil dalam Angka
Data berasal dari firewall produksi. Feed IP mulai berlaku pada 1 September 2026 pukul 10:01:05; kecocokan pertama muncul beberapa detik kemudian. Hingga 2 September pukul 20:30 CEST, firewall mencatat 516.959 peristiwa blokir.
| Waktu sejak aktivasi | Peristiwa blokir |
|---|---|
| 5 menit | 1.117 |
| 15 menit | 3.490 |
| 1 jam | 12.020 |
| 12 jam | 177.702 |
| 24 jam | 350.686 |
Rata-ratanya 249,9 peristiwa per menit, atau 4,17 per detik: satu blokir setiap 0,24 detik. Menit tersibuk mencatat 775 peristiwa. Puncaknya 107 per detik selama dua detik berturut-turut.
Saya sengaja memakai istilah peristiwa blokir, kecocokan, atau upaya koneksi. Jumlah 516.959 bukan berarti ada 516.959 serangan independen yang diarahkan manusia. Satu scanner dapat menghubungi layanan berulang kali, dan bot dapat mencoba beberapa port dalam waktu singkat.
Siapa yang Mengetuk?
Dalam seluruh periode 34 jam 29 menit, 516.727 peristiwa merupakan lalu lintas masuk. Hanya 232 yang terkait koneksi keluar yang dicegah. Jadi, 99,955% aktivitas feed di lingkungan ini menyangkut sumber dari internet.
Terdapat 10.518 alamat IP berbeda dalam daftar. Dari 220.000 indikator IPv4 feed saat itu, sekitar 4,8% menjadi relevan pada firewall ini selama kira-kira 34 jam. IP teraktif menghasilkan 4.141 peristiwa; sepuluh teratas sekitar 31.500; sedangkan 767 alamat muncul sekali saja. Angka 4,8% adalah perbandingan ukuran, bukan tingkat deteksi. Daftar berubah, dan penyerang yang belum terdaftar tidak masuk penghitung.
Analisis port memakai jendela 24 jam bergulir dengan sekitar 369.000 peristiwa terperinci:
| Layanan | Peristiwa | Perkiraan bagian |
|---|---|---|
| HTTPS, TCP 443 | 157.819 | 42,8% |
| SMTPS, TCP 465 | 119.233 | 32,4% |
| HTTP, TCP 80 | 48.911 | 13,3% |
| Mail Submission, TCP 587 | 16.771 | 4,6% |
| SMTP, TCP 25 | 10.723 | 2,9% |
| DNS, UDP 53 | 4.919 | 1,3% |
| Ethereum/P2P, TCP 30303 | 2.660 | 0,7% |
| SSH, TCP 22 | 229 | 0,06% |
Sekitar 56% peristiwa menyasar port web dan 40% port email. Jendela detail mencakup 27 sistem tujuan internal. Nama layanan disimpulkan dari port, bukan dipastikan lewat analisis protokol. Jendela 24 jam bergulir ini berbeda dari 24 jam pertama setelah aktivasi, sehingga totalnya tidak langsung sebanding.
Sebanyak 232 kecocokan keluar melibatkan sepuluh sistem internal dan 17 alamat tujuan terdaftar. Itu tidak membuktikan infeksi, tetapi perlu diteliti: malware, konten pihak ketiga, entri lama, atau layanan sah pada IP yang dialihkan semuanya mungkin.
Setelah perubahan, GUI firewall lebih responsif dan pelanggan melaporkan pemuatan lebih cepat. Kami tidak dapat memastikan apakah hambatan semula ada pada firewall, server, aplikasi, atau koneksi. Log membuktikan penyaringan, bukan penghematan sumber daya atau persentase peningkatan kinerja.
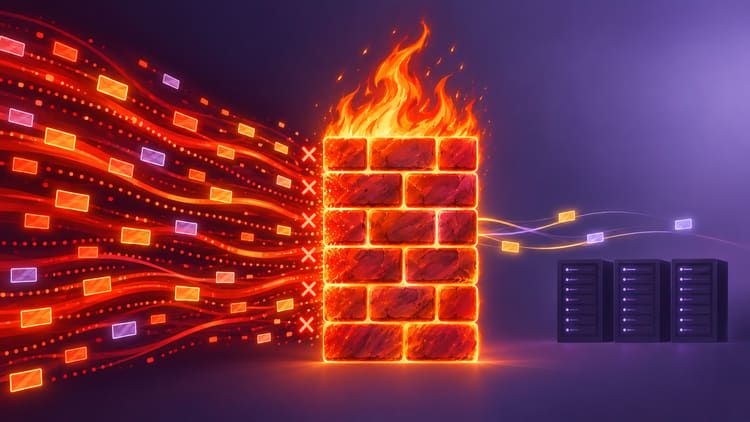
Sebelumnya permintaan otomatis memang mencapai server web dan aplikasi, yang harus merespons bahkan untuk path yang tidak ada. Blokir IP lebih awal menghindarkan pekerjaan berikutnya. Pencocokan daftar juga memakai sumber daya; manfaatnya berasal dari pemrosesan lanjutan yang terhindar. Urutannya bergantung pada platform dan konfigurasi. Paket pertama tetap sampai ke WAN, sehingga DDoS volumetrik memerlukan perlindungan upstream.
Threat feed tidak membuat firewall lebih kuat. Feed mencegah kapasitasnya terbuang untuk kebisingan serangan yang sudah dikenal.
Apa yang Sebenarnya Dilakukan Threat Feed
Feed sederhana dapat berupa berkas teks yang diunduh firewall melalui HTTPS. Banyak penyedia menawarkan domain dan URL selain alamat IP. Untuk kebanyakan kasus firewall kami, IP adalah informasi terpenting dan memberi dampak paling besar jika diblokir lebih awal. Firewall memperbarui indikator pada interval tertentu, lalu mencatat atau memblokir lalu lintas yang cocok sesuai konfigurasi.
Mutu feed bergantung pada cara penyedia memvalidasi dan memelihara entri:
- Apakah perilakunya berbahaya atau hanya tidak biasa?
- Seberapa baru pengamatannya?
- Apakah sumber independen mengonfirmasi sinyalnya?
- Kapan indikator lama harus dihapus?
Daftar panjang belum tentu intelijen ancaman yang baik. Yang penting adalah kesegaran, ketepatan, dan penghapusan teratur. IP cloud, hosting, atau ISP yang dinamis dapat kembali dipakai secara sah. Daftar yang terlalu kecil, sebaliknya, mungkin tidak cukup melindungi dari pemindaian sehari-hari.
Perbandingan Threat Feed untuk Firewall
Saya sebutkan namanya sejak awal: banyak rekan kerja dan saya memakai feed dari Cybora. Saya juga memakainya untuk layanan publik pada server cloud pribadi. Pilihan itu berasal dari perbandingan operasional, bukan demo produk.
Selama dua belas bulan kami menilai lebih dari 30 sumber komersial dan publik pada 15 firewall pelanggan, dengan biaya beberapa ribu dolar. Pilihannya dari gratis hingga hampir USD 1.000 per bulan. Harga tinggi tidak menjamin cakupan luas; beberapa daftar mahal justru jauh lebih kecil.
Semua feed berjalan dalam mode Monitor pada 15 firewall: kecocokan dicatat tanpa memblokir koneksi. Perbandingan ini terpisah dari pemblokiran di pusat data. Lewat log firewall dan aplikasi kami menilai perilaku berbahaya, cakupan tambahan, kebaruan, dan kemungkinan positif palsu. Peristiwa berulang kami kelompokkan agar satu scanner tidak mendominasi; koneksi sah yang akan terkena blokir juga diperhitungkan.
Ini laporan pengalaman lapangan, bukan benchmark yang dapat direproduksi. Tumpang tindih, urutan evaluasi, dan kontrol lain memengaruhi log Monitor; ketiadaan catatan tidak membuktikan celah deteksi. Snapshot daftar, pengaturan, serta seluruh kasus terkonfirmasi tidak saya publikasikan.
Sebelas penawaran berikut bukan peringkat popularitas. Cybora berada di urutan pertama berdasarkan pengalaman kami.
Cybora
Cybora memberi keseimbangan terbaik bagi lingkungan kami: cakupan, kesegaran, kecocokan berguna, beban positif palsu rendah, integrasi, dukungan, dan harga. Paket awal terjangkau, sementara pembaruan 15 menit Ultimate cocok untuk infrastruktur besar yang terekspos.
Cybora berfokus pada feed untuk firewall. Menurut penyedia, analisisnya memadukan data honeypot dengan sinyal dari firewall produksi pelanggan yang memilih membagikan sinyal tersebut. Firewall tersebut mengamati serangan terhadap layanan nyata yang terbuka ke Internet. Dalam perbandingan kami, berulang kali ditemukan IP mencurigakan yang saat diperiksa hanya tercantum di Cybora. Untuk beberapa IP yang terkait percobaan brute-force dalam log kami, entri Cybora sudah ada beberapa hari sebelum feed lain menambahkannya. Cakupan tambahan yang lebih dini itu merupakan perbedaan kualitas yang nyata bagi kami.
CrowdSec Blocklists
CrowdSec Blocklists menggabungkan Security Engine sumber terbuka, sinyal komunitas, dan daftar terkurasi yang dapat dikirim ke firewall. Telemetri produksi serta daftar khusus adalah keunggulannya; daftar penyerang CMS, proxy, atau CVE tertentu bukan otomatis feed umum untuk perimeter.
GreyNoise
GreyNoise menyediakan daftar IP berbasis kueri untuk firewall. GNQL dapat memilih sumber berbahaya yang baru aktif atau aktivitas terkait CVE. Pilihan ini baik untuk tim yang ingin mengatur kriteria, tetapi memerlukan desain kueri, hak akses modul data, dan tinjauan hasil. GreyNoise bukan sekadar alat pengayaan log.
Q-Feeds
Q-Feeds menyatakan menggabungkan lebih dari 2.500 sumber komersial, terbuka, dan pemerintah dalam feed IP, domain, dan URL, disertai pemeriksaan kualitas. Dalam uji Monitor kami, beberapa koneksi sah sudah cocok dengan daftar pada jam pertama; koneksi itu akan terblokir jika mode pemblokiran aktif. Kami menelaah log dan melaporkannya sebagai kemungkinan positif palsu. Dukungan cukup cepat menghapus entri yang dilaporkan, tetapi beban pemeriksaan membuat kami berhenti melaporkan kasus berikutnya secara sistematis.
Banyaknya sumber saja tidak menjelaskan kecocokan tersebut. Tanpa asal dan penilaian tiap IP, kami tidak dapat memastikan penyebabnya. Untuk pemblokiran luas pada firewall pelanggan, perkiraan beban pengecualian dan dukungan terlalu tinggi bagi kami. Q-Feeds masih dapat berguna untuk pemantauan atau investigasi.
Spamhaus DROP
Spamhaus DROP adalah daftar konservatif jaringan berisiko tinggi untuk filter tepi atau keputusan routing. Ambang masuknya tinggi dan dapat diandalkan, tetapi tidak berusaha mencakup setiap scanner sementara.
ThreatFox
ThreatFox dari abuse.ch dan Spamhaus berfokus pada indikator malware, termasuk infrastruktur command-and-control. Bagus untuk deteksi malware dan threat hunting, namun lebih khusus daripada feed umum untuk scanner dan brute force.
URLhaus
URLhaus dari abuse.ch mengumpulkan URL pengantar malware. Manfaatnya besar untuk filter DNS, proxy, secure web gateway, dan analisis; sebagai blokir IP murni, ia komponen khusus. API memerlukan Auth-Key, dan akses komunitas tidak berarti penggunaan komersial gratis tanpa batas. Periksa ketentuan fair use.
DShield
DShield menyediakan daftar blokir ringkas dari log firewall yang dikirim pengguna. Ini dapat menjadi sumber tambahan. Dataset lain terutama untuk riset dan konteks, bukan untuk diimpor seluruhnya sebagai daftar blokir.
FireHOL IP Lists
FireHOL IP Lists mengumpulkan banyak daftar publik sehingga ukuran, pola pembaruan, umur, dan tumpang tindih dapat dibandingkan. Namun kelemahan sumber ikut terbawa, dan entri yang terus diterbitkan ulang dapat bertahan terlalu lama.
AbuseIPDB
AbuseIPDB menyediakan reputasi berbasis laporan dan blacklist teks dengan ambang keyakinan yang dapat diatur. Skor tinggi tidak membuktikan setiap koneksi saat ini berbahaya. Usia laporan, IP bersama, dan batas permintaan menurut paket tetap penting.
IPsum
IPsum menggabungkan lebih dari 30 daftar publik setiap hari dan memberi ambang berdasarkan jumlah sumber yang sepakat. Transparan, tetapi tiga daftar bisa saling menyalin data, bukan tiga pengamatan independen. Pembaruan harian membatasi kecepatan reaksi; ini bukan sumber telemetri tersendiri.
Gratis tidak berarti buruk, dan berbayar tidak otomatis baik. Feed publik sering sangat baik di bidang khususnya. Untuk pemblokiran perimeter yang luas, kami melihatnya sebagai komponen spesialis, bukan pengganti lengkap feed umum yang terus dikurasi.
Mengapa Cybora Menjadi Pilihan Utama Kami
Ini blog pribadi saya dan saya tidak menerima komisi. Perusahaan tempat saya bekerja menjual kembali lisensi Cybora dengan margin; hubungan itu saya ungkapkan. Pilihan kami berasal dari perbandingan operasional di atas.
Dalam kasus pusat data, feed yang dipakai memang dari Cybora. Kami memulai dengan Premium seharga USD 349 per tahun dan pembaruan setiap jam. Menurut deskripsi produknya, Cybora menggabungkan OSINT, sumber komersial, honeypot, sensor, dan telemetri firewall nyata. Indikator dinilai menurut kebaruan, keyakinan, serta kesepakatan lintas sumber, dideduplikasi, diperiksa terhadap aturan izin dan pengecualian, lalu diterbitkan sebagai daftar HTTPS. Saat itu Premium berisi 220.000 IPv4, 45.000 domain, dan 25.000 URL. Pada firewall yang diukur, IPv4 disetel Block dan domain awalnya Monitor.
Satu minggu kemudian pelanggan beralih ke Ultimate. Kala itu paket ini memuat lebih dari 300.000 IPv4 dan masing-masing lebih dari 100.000 domain serta URL, dengan pembaruan 15 menit. Pelanggan melaporkan peningkatan kinerja lanjutan, tetapi jendela pengukuran di atas berakhir sebelum perubahan dan tidak membuktikan peningkatan tambahan tersebut. Dalam kasus ini, paket lebih tinggi jauh lebih murah daripada mengganti perangkat firewall dan lisensinya. Ini bukan berarti semua lokasi perlu Ultimate; untuk pusat data yang sangat terekspos, cakupan tambahan memang masuk akal.
Kami berkali-kali menemukan IP yang saat diperiksa hanya ada di Cybora. Log yang tersedia menunjukkan urutan permintaan tidak biasa, path URL, serta aktivitas otomatis pada login atau formulir. Blokir IP awal sendiri tidak menunjukkan path HTTP; buktinya berasal dari periode Monitor atau log lain yang bisa dikorelasikan. Laju permintaan tinggi saja juga tidak membuktikan serangan. Perilaku dan waktu pencantuman lebih penting daripada sekadar eksklusivitas.
Satu kasus menunjukkan batas blokir IP: situs yang dibutuhkan pelanggan berbagi alamat terdaftar dengan infrastruktur hosting yang terinfeksi. Klasifikasinya beralasan, tetapi situs sah ikut tak dapat diakses. Aturan IP tidak membedakan situs pada alamat sama. Kami memasukkan kasus seperti ini ke beban pengecualian: jika memungkinkan, izin dibatasi pada layanan dan pengguna yang perlu lalu ditinjau ulang. Yang penting bukan hanya alasan memasukkan IP, tetapi apakah feed dapat diterapkan secara aman dengan beban operasional yang wajar.
Hal yang Tidak Bisa Dilakukan Threat Feed
Pengukuran kami hanya menyangkut IPv4. Layanan yang juga dapat diakses melalui IPv6 memerlukan perlindungan tersendiri; daftar IPv4 tidak memfilter koneksi tersebut.
Feed memblokir indikator yang dikenal. Ia tidak otomatis mendeteksi penyerang baru dengan IP bersih, penyalahgunaan layanan cloud sah, serangan di balik CDN, atau kerentanan aplikasi sendiri. IP berubah, domain muncul, dan sistem terinfeksi dapat dibersihkan atau dialihkan.
Karena itu feed bukan pengganti patch, MFA, IPS, WAF, EDR, kebijakan firewall, dan log yang berguna. Ia merupakan lapisan keputusan awal yang dapat menyerap kebisingan pada DNAT, WAF, portal VPN, dan layanan email. Mulailah feed baru dalam mode observasi, siapkan pengecualian, periksa batas kapasitas dan pembaruan firewall, serta tetapkan proses positif palsu.
Kesimpulan Saya
Angka ini tidak membuktikan bahwa lisensi feed secara ajaib menggantikan uplink 10 Gbit/s atau firewall lebih besar. Angka itu menunjukkan bahwa pada satu firewall, lebih dari setengah juta peristiwa koneksi tak diinginkan yang dikenal dihentikan lebih awal dalam sedikit lebih dari 34 jam.
Pelanggan merasakan administrasi lebih lancar serta situs dan aplikasi yang jauh lebih cepat. Itu hasil operasional yang relevan, meski data yang ada tidak mengidentifikasi kemacetan awal. Log melengkapi pengalaman tersebut dengan membuktikan penolakan sumber yang terus terjadi.
Dalam perbandingan dua belas bulan kami, Cybora paling cocok sebagai feed umum untuk kasus ini. CrowdSec, GreyNoise, Spamhaus, abuse.ch, dan sumber lain tetap berharga, sering kali lebih baik dalam bidang khususnya. Pertanyaannya bukan “Siapa punya daftar terpanjang?”, melainkan “Data mana yang mutakhir, tepat, dan aman diterapkan untuk layanan saya?”
Sampai jumpa,
Joe
FAQ
Apakah threat feed mengurangi penggunaan bandwidth internet?
Apakah feed gratis lebih buruk daripada feed komersial?
Apakah saya selalu membutuhkan paket terbesar?
Haruskah feed baru langsung disetel ke Block?
Apakah feed IP menggantikan WAF, IPS, atau EDR?
Sumber
- Cybora: sumber data, penilaian, dan distribusi
- Cybora: ukuran feed, pembaruan, dan harga
- CrowdSec: blocklist dan integrasi firewall
- GreyNoise: scanner internet sebagai indikator
- Q-Feeds: sumber intelijen dan feed
- Spamhaus: daftar DROP untuk jaringan berisiko
- abuse.ch di GitHub: platform ThreatFox
- SANS Internet Storm Center: dokumentasi DShield
- FireHOL di GitHub: daftar IP yang dipelihara
- AbuseIPDB: API dan blacklist