ফায়ারওয়ালের থ্রেট ফিড: প্রভাব, সীমা ও সরবরাহকারীদের তুলনা
Security Networkসূচিপত্র
ইন্টারনেটে অসংখ্য সিস্টেম সারাক্ষণ পাবলিক IP স্ক্যান করে। তারা খোলা পোর্ট, লগইন পাতা, VPN পোর্টাল, পরিচিত ওয়েব অ্যাপ্লিকেশন ও দুর্বল সেবা খোঁজে। এর মধ্যে নিরাপত্তা গবেষক ও অবকাঠামো সার্চ ইঞ্জিন যেমন আছে, তেমনি বট ও আক্রমণকারীও আছে।
WAF বা DNAT দিয়ে কোনো সেবা প্রকাশ করলে, কিংবা মেইল গেটওয়ে বা পাবলিক লগইন চালালে, একসময় সেটি তাদের নজরে পড়বেই। পাবলিক IP থাকাই আক্রান্ত হওয়ার প্রমাণ নয়। তবে সেবা সাড়া দিতে শুরু করলে পটভূমির স্ক্যান ট্রাফিক ফায়ারওয়াল, IPS, WAF, সার্ভার, অ্যাপ্লিকেশন ও লগিং ব্যবস্থার জন্য বাস্তব কাজ তৈরি করে।
সিকিউরিটি ইঞ্জিনিয়ার হিসেবে বিষয়টি আমার নিত্যদিনের অভিজ্ঞতা। সাধারণত এটি একটি বড় আক্রমণ নয়, বরং পোর্ট স্ক্যান, লগইন প্রচেষ্টা, ক্রলার ও দুর্বলতা পরীক্ষার অবিরাম মিশ্রণ। সম্প্রতি আমি যে ঘটনায় দলের সঙ্গে বিশ্লেষণ করেছি, তার মাত্রা আমাদের কাছেও উল্লেখযোগ্য ছিল। 10 Gbit/s আপলিংক এবং যথেষ্ট ক্ষমতার একটি ডেটা সেন্টার ফায়ারওয়াল প্রায় সীমায় পৌঁছেছে বলে মনে হচ্ছিল। লিংকের ব্যবহার বেশি, প্রশাসনিক ইন্টারফেস ধীর, আর প্রকাশিত সেবাগুলো অবিরত ইভেন্ট তৈরি করছিল।
আমরা ট্রাফিকের দিক, গন্তব্য, পোর্ট, সময় এবং বারবার আসা উৎস IP পরীক্ষা করি। স্বয়ংক্রিয় অনুরোধ একই ওয়েব, মেইল ও লগইন সেবায় বারবার যাচ্ছিল। শুধু ট্রাফিকের পরিমাণ দিয়ে খরচ বোঝা যায় না: প্যাকেট বাদ দেওয়া, TLS হ্যান্ডশেক এবং জটিল অ্যাপ্লিকেশন অনুরোধ সামলানো আলাদা ধরনের কাজ।
আমরা গ্রাহককে ফলাফল জানাই: কার্যকলাপের বড় অংশ বট ও স্ক্যান ট্রাফিক। এই পর্যায়ে থ্রেট ফিড কী করতে পারে, কোথায় তার সীমা, এবং উপযুক্ত লাইসেন্সের বার্ষিক খরচ প্রায় 350 মার্কিন ডলার, তা ব্যাখ্যা করি। গ্রাহক সম্মতি দিলে কয়েকটি ক্লিকেই কয়েক মিনিটের মধ্যে ফায়ারওয়ালে তালিকাটি স্থাপন করি।
চালুর পর ফায়ারওয়ালের ব্যবস্থাপনা ইন্টারফেস উল্লেখযোগ্যভাবে দ্রুত সাড়া দিতে থাকে। গ্রাহকও জানান, ওয়েবসাইট ও অ্যাপ্লিকেশন অনেক দ্রুত লোড হচ্ছে। ঘটনাটি আকর্ষণীয় প্রযুক্তির নতুনত্বের জন্য নয়, বরং দেখা পরিচালনাগত প্রভাব এবং থ্রেট ফিডের মূল্য ও সীমা নিয়ে প্রচলিত ভুল ধারণার জন্য।
ভালো থ্রেট ফিডের সবচেয়ে বড় মূল্য কত IP ব্লক হয়েছে তা নয়; বরং পেছনের সিস্টেমগুলোকে কত কাজ আর করতে হয় না।
সংখ্যায় ফলাফল
পরিমাপ এসেছে উৎপাদন পরিবেশের ফায়ারওয়াল থেকে। IP ফিডটি ১ সেপ্টেম্বর ২০২৬, ১০:০১:০৫-এ কার্যকর হয়; কয়েক সেকেন্ড পর প্রথম হিট আসে। ২ সেপ্টেম্বর ২০:৩০ CEST নাগাদ 516,959টি ব্লক ইভেন্ট নথিভুক্ত হয়।
| চালুর পর সময় | ব্লক ইভেন্ট |
|---|---|
| ৫ মিনিট | 1,117 |
| ১৫ মিনিট | 3,490 |
| ১ ঘণ্টা | 12,020 |
| ১২ ঘণ্টা | 177,702 |
| ২৪ ঘণ্টা | 350,686 |
পুরো সময়ে গড়ে মিনিটে 249.9টি, অর্থাৎ সেকেন্ডে 4.17টি ইভেন্ট: প্রতি 0.24 সেকেন্ডে একটি ব্লক। ব্যস্ততম মিনিটে 775টি ইভেন্ট ছিল। সর্বোচ্চ হার টানা দুই সেকেন্ডে প্রতি সেকেন্ডে 107টি।
ইচ্ছাকৃতভাবেই আমি ব্লক ইভেন্ট, হিট বা সংযোগ প্রচেষ্টা বলছি। 516,959টি ইভেন্ট মানেই 516,959টি স্বতন্ত্র, মানুষের নির্দেশিত আক্রমণ নয়। এক স্ক্যানার একই সেবায় বহুবার যেতে পারে, একটি বট দ্রুত একাধিক পোর্ট পরীক্ষা করতে পারে।
কে যোগাযোগ করছিল?
পুরো ৩৪ ঘণ্টা ২৯ মিনিটে 516,727টি ইভেন্ট ছিল ইনবাউন্ড। মাত্র 232টি ছিল ঠেকানো আউটবাউন্ড সংযোগ। ফলে এই পরিবেশে ফিডের 99.955% কার্যকলাপ ইন্টারনেটের উৎসের সঙ্গে সম্পর্কিত।
তালিকাভুক্ত 10,518টি আলাদা IP দেখা যায়। তখন ফিডে 220,000টি IPv4 নির্দেশক ছিল; প্রায় ৩৪ ঘণ্টায় এই একটি ফায়ারওয়ালে মোট তালিকার প্রায় 4.8% প্রাসঙ্গিক হয়। সবচেয়ে সক্রিয় IP 4,141টি ইভেন্ট, শীর্ষ দশটি মিলিয়ে প্রায় 31,500টি, আর 767টি IP মাত্র একবার দেখা যায়। 4.8% তালিকার আকারের সঙ্গে তুলনা, শনাক্তকরণের হার নয়: তালিকা বদলায়, অজানা আক্রমণকারী এই হিসাবে নেই।
পোর্ট বিশ্লেষণটি চলমান ২৪ ঘণ্টার একটি সময়সীমার প্রায় 369,000টি বিস্তারিত ইভেন্ট নিয়ে করা:
| সেবা | ইভেন্ট | আনুমানিক অংশ |
|---|---|---|
| HTTPS, TCP 443 | 157,819 | 42.8% |
| SMTPS, TCP 465 | 119,233 | 32.4% |
| HTTP, TCP 80 | 48,911 | 13.3% |
| মেইল সাবমিশন, TCP 587 | 16,771 | 4.6% |
| SMTP, TCP 25 | 10,723 | 2.9% |
| DNS, UDP 53 | 4,919 | 1.3% |
| Ethereum/P2P, TCP 30303 | 2,660 | 0.7% |
| SSH, TCP 22 | 229 | 0.06% |
প্রায় 56% ইভেন্ট ওয়েব পোর্ট ও 40% মেইল পোর্ট লক্ষ্য করেছিল; বিস্তারিত সময়সীমায় ২৭টি অভ্যন্তরীণ গন্তব্য ছিল। সেবার নাম পোর্ট থেকে অনুমান করা, প্রোটোকল বিশ্লেষণে নিশ্চিত নয়। চলমান এই ২৪ ঘণ্টা চালুর প্রথম ২৪ ঘণ্টা নয়, তাই মোট সংখ্যা সরাসরি তুলনাযোগ্য নয়।
232টি আউটবাউন্ড মিল দশটি অভ্যন্তরীণ সিস্টেম ও ১৭টি তালিকাভুক্ত গন্তব্যে জড়িত। এতে সংক্রমণ প্রমাণ হয় না, তবে তদন্ত দরকার: ম্যালওয়্যার, তৃতীয় পক্ষের কনটেন্ট, পুরোনো এন্ট্রি বা পুনর্বণ্টিত IP-তে বৈধ সেবা কারণ হতে পারে।
পরিবর্তনের পর ফায়ারওয়াল ইন্টারফেস দ্রুত সাড়া দিয়েছে এবং গ্রাহক দ্রুত লোড হওয়ার কথা বলেছেন। আগের বাধা কোথায় ছিল, জানা যায়নি। লগ ফিল্টারিং দেখায়, সাশ্রয় হওয়া সম্পদ বা শতাংশে উন্নতি নয়।
আগে স্বয়ংক্রিয় অনুরোধ সত্যিই সার্ভারে পৌঁছাত; অস্তিত্বহীন পাথেও জবাব দিতে হতো। আগাম IP ব্লক পরের কাজ বাঁচিয়েছে। তালিকায় মিল খোঁজাতেও সম্পদ লাগে; লাভ হয় পরবর্তী প্রসেসিং এড়িয়ে। ক্রম প্ল্যাটফর্ম ও সেটিং অনুযায়ী বদলায়। প্রথম প্যাকেট WAN-এ পৌঁছায়ই, তাই বড় DDoS-এর জন্য আপস্ট্রিম সুরক্ষা দরকার।
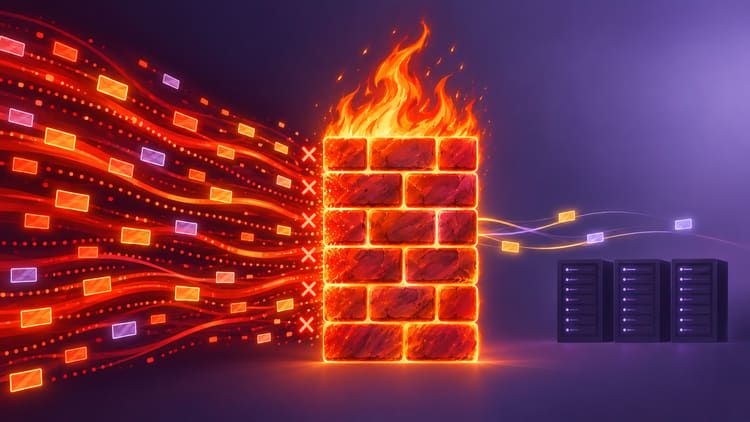
থ্রেট ফিড ফায়ারওয়ালকে আরও শক্তিশালী করে না; এটি পরিচিত আক্রমণ-শব্দে তার ক্ষমতা অপচয় হতে দেয় না।
থ্রেট ফিড আসলে কী করে
সাধারণ ফায়ারওয়াল ফিড HTTPS দিয়ে নামানো একটি টেক্সট ফাইলও হতে পারে। অনেক সরবরাহকারী IP ছাড়াও ডোমেইন ও URL দেয়। তবে আমাদের বেশির ভাগ ফায়ারওয়াল ব্যবহারে আমরা মূলত IP নিই, কারণ আগেভাগে ব্লক করার জন্য সেটিই সবচেয়ে গুরুত্বপূর্ণ ও কার্যকর তথ্য। নির্দিষ্ট বিরতিতে ফায়ারওয়াল তালিকা হালনাগাদ করে এবং সেটিং অনুযায়ী মিল পাওয়া ট্রাফিক লগ বা ব্লক করে।
বিশ্বস্ততা নির্ভর করে সরবরাহকারী কীভাবে এন্ট্রি যাচাই ও রক্ষণাবেক্ষণ করে:
- আচরণটি ক্ষতিকর ছিল, না শুধু অস্বাভাবিক?
- পর্যবেক্ষণ কতটা সাম্প্রতিক?
- স্বাধীন উৎস কি সংকেতটি নিশ্চিত করে?
- পুরোনো নির্দেশক কখন বাদ যাবে?
লম্বা ব্লকলিস্ট মানেই ভালো হুমকি-তথ্য নয়। সতেজতা, নির্ভুলতা ও নিয়মিত বাদ দেওয়া বেশি গুরুত্বপূর্ণ। ক্লাউড, হোস্টিং বা ISP-এর পরিবর্তনশীল IP আবার বৈধ কাজে যেতে পারে। অন্যদিকে খুব ছোট তালিকা দৈনন্দিন স্ক্যানের যথেষ্ট অংশ ধরতে নাও পারে।
ফায়ারওয়ালের থ্রেট ফিডের তুলনা
শুরুতেই নাম বলি: আমি ও অনেক সহকর্মী Cybora-র ফিড ব্যবহার করি। নিজের ক্লাউড সার্ভারের পাবলিক সেবাতেও এটি আছে। পণ্যের ডেমো নয়, বাস্তব পরিচালনার তুলনা থেকেই বাছাই।
বারো মাসে আমরা ১৫টি গ্রাহক ফায়ারওয়ালে ৩০টির বেশি বাণিজ্যিক ও উন্মুক্ত উৎস পরীক্ষা করেছি; খরচ হয়েছে কয়েক হাজার ডলার। বিনামূল্যে থেকে মাসে প্রায় 1,000 ডলারের প্যাকেজও ছিল। বেশি দাম মানেই বড় তালিকা নয়।
সব ফিড ১৫টি ফায়ারওয়ালে Monitor-এ চলেছে: মিল নথিভুক্ত হয়েছে, সংযোগ ব্লক হয়নি। এটি ডেটা সেন্টারের ব্লকিং মোতায়েন থেকে আলাদা। লগ দিয়ে ক্ষতিকর আচরণ, অতিরিক্ত কভারেজ, সতেজতা ও সম্ভাব্য ভুল মিল যাচাই করেছি। পুনরাবৃত্ত ঘটনা একসঙ্গে ধরেছি; ব্লক হলে প্রভাবিত হতো এমন বৈধ সংযোগও দেখেছি।
এটি বাস্তব অভিজ্ঞতার বিবরণ, পুনরাবৃত্তিযোগ্য বেঞ্চমার্ক নয়। তালিকার মিল, মূল্যায়নের ক্রম ও অন্য সুরক্ষা Monitor লগকে প্রভাবিত করে; অনুপস্থিত লগ শনাক্তকরণের ঘাটতি প্রমাণ করে না। পূর্ণ তালিকার কপি, সেটিং ও নিশ্চিত ঘটনাগুলো এখানে প্রকাশ করছি না।
এই ১১টি বিকল্প জনপ্রিয়তার র্যাঙ্কিং নয়। আমাদের অভিজ্ঞতার কারণে Cybora আগে রয়েছে।
Cybora
Cybora আমাদের পরিবেশে কভারেজ, সতেজতা, কার্যকর হিট, কম ভুল-ব্লক কাজ, সহজ সংযোগ, সহায়তা ও দামের সেরা ভারসাম্য দিয়েছে। প্রাথমিক পরিকল্পনার দাম ন্যায্য; Ultimate-এর ১৫ মিনিট অন্তর আপডেট বড় ও উন্মুক্ত অবকাঠামোতে কাজে লাগে।
Cybora ফায়ারওয়ালের জন্য তৈরি ফিডে বিশেষজ্ঞ। প্রতিষ্ঠানের বক্তব্য অনুযায়ী, তারা হানিপটের তথ্যের পাশাপাশি যেসব গ্রাহক এই সংকেত দেন, তাঁদের উৎপাদন ফায়ারওয়ালের তথ্যও বিশ্লেষণ করে। এসব ফায়ারওয়ালে প্রকৃত উন্মুক্ত পরিষেবায় আক্রমণ ধরা পড়ে। আমাদের তুলনায় বারবার এমন সন্দেহজনক IP মিলেছে, যা যাচাইয়ের সময় শুধু Cybora-তেই ছিল। আমাদের লগে ব্রুট-ফোর্স চেষ্টার সঙ্গে যুক্ত কয়েকটি IP অন্য ফিডে যোগ হওয়ার কয়েক দিন আগেই Cybora-তে ছিল। এই অতিরিক্ত ও আগাম কভারেজ আমাদের কাছে মানের বাস্তব পার্থক্য ছিল।
CrowdSec Blocklists
CrowdSec Blocklists উন্মুক্ত Security Engine, কমিউনিটি সংকেত ও বাছাই করা ফায়ারওয়াল তালিকা একত্র করে। উৎপাদন টেলিমেট্রি ও বিশেষায়িত তালিকা এর শক্তি; বিশেষ CMS, প্রক্সি বা CVE-র তালিকা স্বয়ংক্রিয়ভাবে সর্বজনীন প্রান্ত-সুরক্ষা নয়।
GreyNoise
GreyNoise ফায়ারওয়ালের জন্য অনুসন্ধানভিত্তিক IP ব্লকলিস্টও দেয়। GNQL দিয়ে সাম্প্রতিক ক্ষতিকর উৎস বা নির্দিষ্ট CVE-সংক্রান্ত কার্যকলাপ বেছে নেওয়া যায়। নিজস্ব মানদণ্ড চাইলে ভালো, তবে কুয়েরি নকশা, ডেটা-মডিউল অনুমতি ও নির্বাচনের পুনর্বিবেচনা দরকার। একে শুধু লগ সমৃদ্ধ করার সেবা বলা অসম্পূর্ণ।
Q-Feeds
Q-Feeds জানায় যে ২,৫০০-এর বেশি বাণিজ্যিক, উন্মুক্ত ও সরকারি উৎস নিয়ে IP, ডোমেইন ও URL ফিড দেয় এবং মান পরীক্ষা করে। আমাদের Monitor পরীক্ষার প্রথম ঘণ্টাতেই কয়েকটি বৈধ সংযোগ তালিকায় মিলে যায়; ব্লক মোডে থাকলে এগুলো আটকে যেত। লগ যাচাই করে সম্ভাব্য ভুল মিল হিসেবে জানাই। সাপোর্ট এন্ট্রি দ্রুত সরায়, কিন্তু তদন্তের চাপে পরের ঘটনাগুলো আর নিয়মিত রিপোর্ট করিনি।
উৎসের সংখ্যা একাই কারণ নয়। প্রতিটি IP-এর উৎস ও মূল্যায়ন না জেনে কারণ নিশ্চিত করা যায়নি। গ্রাহকদের ফায়ারওয়ালে ব্যাপক ব্লকের জন্য সম্ভাব্য ব্যতিক্রম ও সাপোর্টের বোঝা আমাদের কাছে বেশি ছিল। পর্যবেক্ষণ বা তদন্তে Q-Feeds তবু উপকারী হতে পারে।
Spamhaus DROP
Spamhaus DROP বিশেষ ঝুঁকিপূর্ণ নেটওয়ার্কের সংযত তালিকা, প্রান্তে ফিল্টার বা রাউটিং সিদ্ধান্তের জন্য। অন্তর্ভুক্তির কঠোর মান একে নির্ভরযোগ্য করে, কিন্তু প্রতিটি ক্ষণস্থায়ী স্ক্যানার ধরার লক্ষ্য নেই।
ThreatFox
ThreatFox, abuse.ch ও Spamhaus-এর উৎস, ম্যালওয়্যার-সংক্রান্ত নির্দেশক ও কমান্ড-অ্যান্ড-কন্ট্রোল অবকাঠামোতে জোর দেয়। ম্যালওয়্যার শনাক্ত ও হুমকি অনুসন্ধানে ভালো, তবে স্ক্যানার ও ব্রুট-ফোর্সসহ সাধারণ ফিডের চেয়ে পরিসর সংকীর্ণ।
URLhaus
URLhaus, abuse.ch-এর সেবা, ম্যালওয়্যার ছড়ানোর URL সংগ্রহ করে। DNS ফিল্টার, প্রক্সি, নিরাপদ ওয়েব গেটওয়ে ও বিশ্লেষণে উপকারী; শুধুই IP ব্লকে বিশেষায়িত উপাদান। API-তে Auth-Key লাগে, আর কমিউনিটি প্রবেশাধিকার মানে সীমাহীন বিনামূল্যের বাণিজ্যিক ব্যবহার নয়। ন্যায্য ব্যবহারের শর্ত দেখতে হবে।
DShield
DShield জমা দেওয়া ফায়ারওয়াল লগ থেকে ছোট প্রস্তাবিত ব্লকলিস্ট প্রকাশ করে। এটি অতিরিক্ত উৎস হতে পারে। অন্যান্য ডেটাসেট মূলত গবেষণা ও প্রসঙ্গের জন্য; যাচাই ছাড়া পুরোটা ব্লকলিস্টে নেওয়া উচিত নয়।
FireHOL IP Lists
FireHOL IP Lists বহু পাবলিক তালিকা একত্র করে আকার, আপডেট, বয়স ও মিল তুলতে সাহায্য করে। তবে সমাহারক তার উৎসের দুর্বলতাও পায়; বারবার পুনঃপ্রকাশিত এন্ট্রি প্রয়োজনের চেয়ে বেশি দিন থাকতে পারে।
AbuseIPDB
AbuseIPDB রিপোর্টভিত্তিক IP সুনাম ও বদলানো যায় এমন আস্থার সীমাসহ টেক্সট ব্লকলিস্ট দেয়। বেশি স্কোর মানেই সেই IP-এর প্রতিটি বর্তমান সংযোগ ক্ষতিকর নয়। রিপোর্টের বয়স, শেয়ার্ড IP ও প্যাকেজের অনুরোধ সীমা দেখতে হবে।
IPsum
IPsum প্রতিদিন ৩০টির বেশি পাবলিক তালিকা একত্র করে এবং কত উৎসে মিলেছে তার ভিত্তিতে সীমা দেয়। স্বচ্ছ হলেও তিনটি তালিকা একই আসল তথ্য পুনর্ব্যবহার করতে পারে, তিনটি স্বাধীন পর্যবেক্ষণ নয়। দৈনিক আপডেট দ্রুততা সীমিত করে; নিজস্ব টেলিমেট্রির উৎসও নয়।
বিনামূল্যের মানেই খারাপ নয়, বাণিজ্যিক মানেই ভালো নয়। বহু পাবলিক ফিড নিজেদের বিশেষ ক্ষেত্রে অসাধারণ। কিন্তু প্রান্তে ব্যাপক ব্লকিংয়ে আমাদের অভিজ্ঞতায় সেগুলো নিয়মিত বাছাই করা সামগ্রিক ফিডের পূর্ণ বিকল্পের বদলে বিশেষ উপাদান।
আমাদের তুলনায় Cybora কেন প্রথম
এটি আমার ব্যক্তিগত ব্লগ; আমি কমিশন পাই না। তবে আমার নিয়োগকর্তা Cybora লাইসেন্স লাভ রেখে পুনর্বিক্রি করে; সম্পর্কটি তাই জানাচ্ছি। সিদ্ধান্ত এসেছে বর্ণিত তুলনা থেকে।
ডেটা সেন্টারের ঘটনায় ব্যবহৃত ফিডটি সত্যিই Cybora-র। আমরা বছরে 349 ডলারের Premium দিয়ে শুরু করি, যার আপডেট ঘণ্টায় একবার। পণ্যের প্রকাশ্য বিবরণ অনুযায়ী Cybora OSINT, বাণিজ্যিক উৎস, হানিপট, সেন্সর ও বাস্তব ফায়ারওয়াল টেলিমেট্রি একত্র করে। নতুনত্ব, আস্থা ও উৎসগুলোর মিল দিয়ে নির্দেশক মূল্যায়ন, পুনরাবৃত্তি বাদ, অনুমতি ও বাদ দেওয়ার নিয়ম যাচাই করে HTTPS তালিকায় প্রকাশ করে। পরীক্ষার সময় Premium-এ 220,000টি IPv4, 45,000টি ডোমেইন ও 25,000টি URL নির্দেশক ছিল। পরিমাপ করা ফায়ারওয়ালে IPv4 ছিল Block, ডোমেইন প্রথমে Monitor।
এক সপ্তাহ পর গ্রাহক Ultimate-এ যান। তখন এতে 300,000-এর বেশি IPv4 এবং আলাদাভাবে 100,000-এর বেশি ডোমেইন ও URL ছিল, আপডেট ১৫ মিনিট অন্তর। গ্রাহক আরও পারফরম্যান্স উন্নতির কথা জানান; কিন্তু ওপরের পরিমাপ-সময় পরিবর্তনের আগে শেষ, তাই Ultimate-এর অতিরিক্ত উন্নতি প্রমাণ করে না। এই ক্ষেত্রে বড় পরিকল্পনাটিও বড় ফায়ারওয়াল হার্ডওয়্যার ও তার লাইসেন্সের তুলনায় অনেক সস্তা। তবে ছোট শাখার জন্য এটি স্বয়ংক্রিয় সুপারিশ নয়; এই উন্মুক্ত ডেটা সেন্টারে অতিরিক্ত কভারেজ যুক্তিযুক্ত ছিল।
পরীক্ষার সময় বারবার এমন IP পেয়েছি যা তখন শুধু Cybora-র তালিকায় ছিল। লগে অস্বাভাবিক অনুরোধের ধারা, URL পাথ এবং স্বয়ংক্রিয় লগইন বা ফর্ম কার্যকলাপ দেখা গেছে। আগাম IP ব্লক নিজে HTTP পাথ দেখায় না; প্রমাণ Monitor পর্যায় বা সম্পর্কিত অন্য লগ থেকে আসে। বেশি অনুরোধও একাই আক্রমণ প্রমাণ করে না; আচরণ ও তালিকাভুক্তির সময় গুরুত্বপূর্ণ।
একটি ঘটনা IP ব্লকের সীমা দেখায়: গ্রাহকের দরকারি সাইট এমন এক তালিকাভুক্ত শেয়ার্ড-হোস্টিং IP-তে ছিল যার অবকাঠামো আক্রান্ত। IP চিহ্নিত করা যুক্তিযুক্ত হলেও বৈধ সাইটও অপ্রাপ্য হয়। IP নিয়ম একই ঠিকানার সাইট আলাদা করে না। তাই এমন ঘটনা ব্যতিক্রম পরিচালনার অংশ: সম্ভব হলে অনুমতি শুধু দরকারি সেবা ও ব্যবহারকারীদের জন্য দিয়ে পরে আবার দেখতে হবে। সঠিক তালিকা নয়, যুক্তিসংগত খরচে নিরাপদে ব্লক চালু করা যায় কি না, সেটিই আসল।
থ্রেট ফিড কী পারে না
আমাদের পরিমাপ IPv4 নিয়ে। IPv6 দিয়েও পৌঁছানো যায় এমন সেবার আলাদা সুরক্ষা দরকার; IPv4 তালিকা সেই সংযোগ ফিল্টার করে না।
ফিড পরিচিত নির্দেশক ব্লক করে। পরিষ্কার IP-এর নতুন আক্রমণকারী, বৈধ ক্লাউডে ক্ষতিকর গ্রাহক, CDN-এর আড়ালের আক্রমণ বা নিজের অ্যাপের দুর্বলতা নিজে থেকে শনাক্ত করে না। IP বদলায়, নতুন ডোমেইন আসে, আক্রান্ত সিস্টেম পরিষ্কার বা পুনর্বণ্টিত হয়।
তাই এটি প্যাচ, MFA, IPS, WAF, EDR, সঠিক ফায়ারওয়াল নীতি ও উপযোগী লগের বিকল্প নয়। এটি আগেভাগে সিদ্ধান্ত নেওয়ার একটি অতিরিক্ত স্তর, যা DNAT, WAF, VPN ও মেইলের সামনে পরিচিত শব্দ কমাতে পারে। নতুন ফিড আগে পর্যবেক্ষণ মোডে চালু করুন, ব্যতিক্রম প্রস্তুত করুন, আপডেট ও ধারণক্ষমতার সীমা দেখুন এবং ভুল ব্লক সামলানোর প্রক্রিয়া নির্ধারণ করুন।
আমার উপসংহার
এই সংখ্যা দেখায় না যে ফিড লাইসেন্স জাদুর মতো 10 Gbit/s লিংক বা বড় ফায়ারওয়ালের বিকল্প। দেখায়, এই একটি ফায়ারওয়ালে ৩৪ ঘণ্টার কিছু বেশি সময়ে পরিচিত অবাঞ্ছিত উৎস থেকে পাঁচ লাখের বেশি সংযোগ ইভেন্ট আগেই থামানো হয়েছে।
গ্রাহকের কাছে দৈনন্দিন অভিজ্ঞতা গুরুত্বপূর্ণ ছিল: প্রশাসন মসৃণ হয়েছে, আর তাঁদের মতে সাইট ও অ্যাপ অনেক দ্রুত চলছে। আগের বাধা কোথায় ছিল জানা না গেলেও এটি প্রাসঙ্গিক পরিচালনাগত ফল। লগ নিয়মিত অবাঞ্ছিত উৎস আটকানোর প্রমাণ যোগ করে।
আমাদের বারো মাসের তুলনায় এই ব্যবহারের জন্য Cybora সবচেয়ে ভারসাম্যপূর্ণ সামগ্রিক ফিড। CrowdSec, GreyNoise, Spamhaus, abuse.ch এবং অন্য উৎসও মূল্যবান, অনেক সময় নিজেদের বিশেষ ক্ষেত্রে বেশি উপযোগী। প্রশ্নটি «কার তালিকা সবচেয়ে লম্বা?» নয়; বরং «আমার প্রকাশিত সেবার জন্য কোন তথ্য সতেজ, নির্ভুল ও নিরাপদে প্রয়োগযোগ্য?»।
আবার দেখা হবে,
Joe
সাধারণ প্রশ্ন
থ্রেট ফিড কি ইন্টারনেট ব্যান্ডউইডথ ব্যবহার কমায়?
বিনামূল্যের ফিড কি বাণিজ্যিক ফিডের চেয়ে খারাপ?
সব সময় সবচেয়ে বড় পরিকল্পনা দরকার?
নতুন ফিড সরাসরি Block-এ দেব?
Monitor-এ হিট ও বৈধ সংযোগ দেখুন, ব্যতিক্রম প্রস্তুত করুন, সম্পদ ও ধারণক্ষমতার সীমা পরীক্ষা করে ধীরে ধীরে ব্লক চালু করুন।IP ফিড কি WAF, IPS বা EDR-এর বিকল্প?
উৎস
- Cybora: তথ্যের উৎস, মূল্যায়ন ও বিতরণ
- Cybora: তালিকার আকার, আপডেট ও দাম
- CrowdSec: ব্লকলিস্ট ও ফায়ারওয়াল সংযোগ
- GreyNoise: শ্রেণিবদ্ধ ইন্টারনেট স্ক্যানার
- Q-Feeds: তথ্যের উৎস ও ফিড
- Spamhaus: ঝুঁকিপূর্ণ নেটওয়ার্কের DROP তালিকা
- GitHub-এ abuse.ch: ThreatFox প্ল্যাটফর্ম
- SANS Internet Storm Center: DShield নথি
- GitHub-এ FireHOL: IP তালিকা
- AbuseIPDB: API ও ব্লকলিস্ট